0 元用 Claude 写代码:直连你的电脑 + 永久记忆,额度用完 60 秒换号
一、先看结果
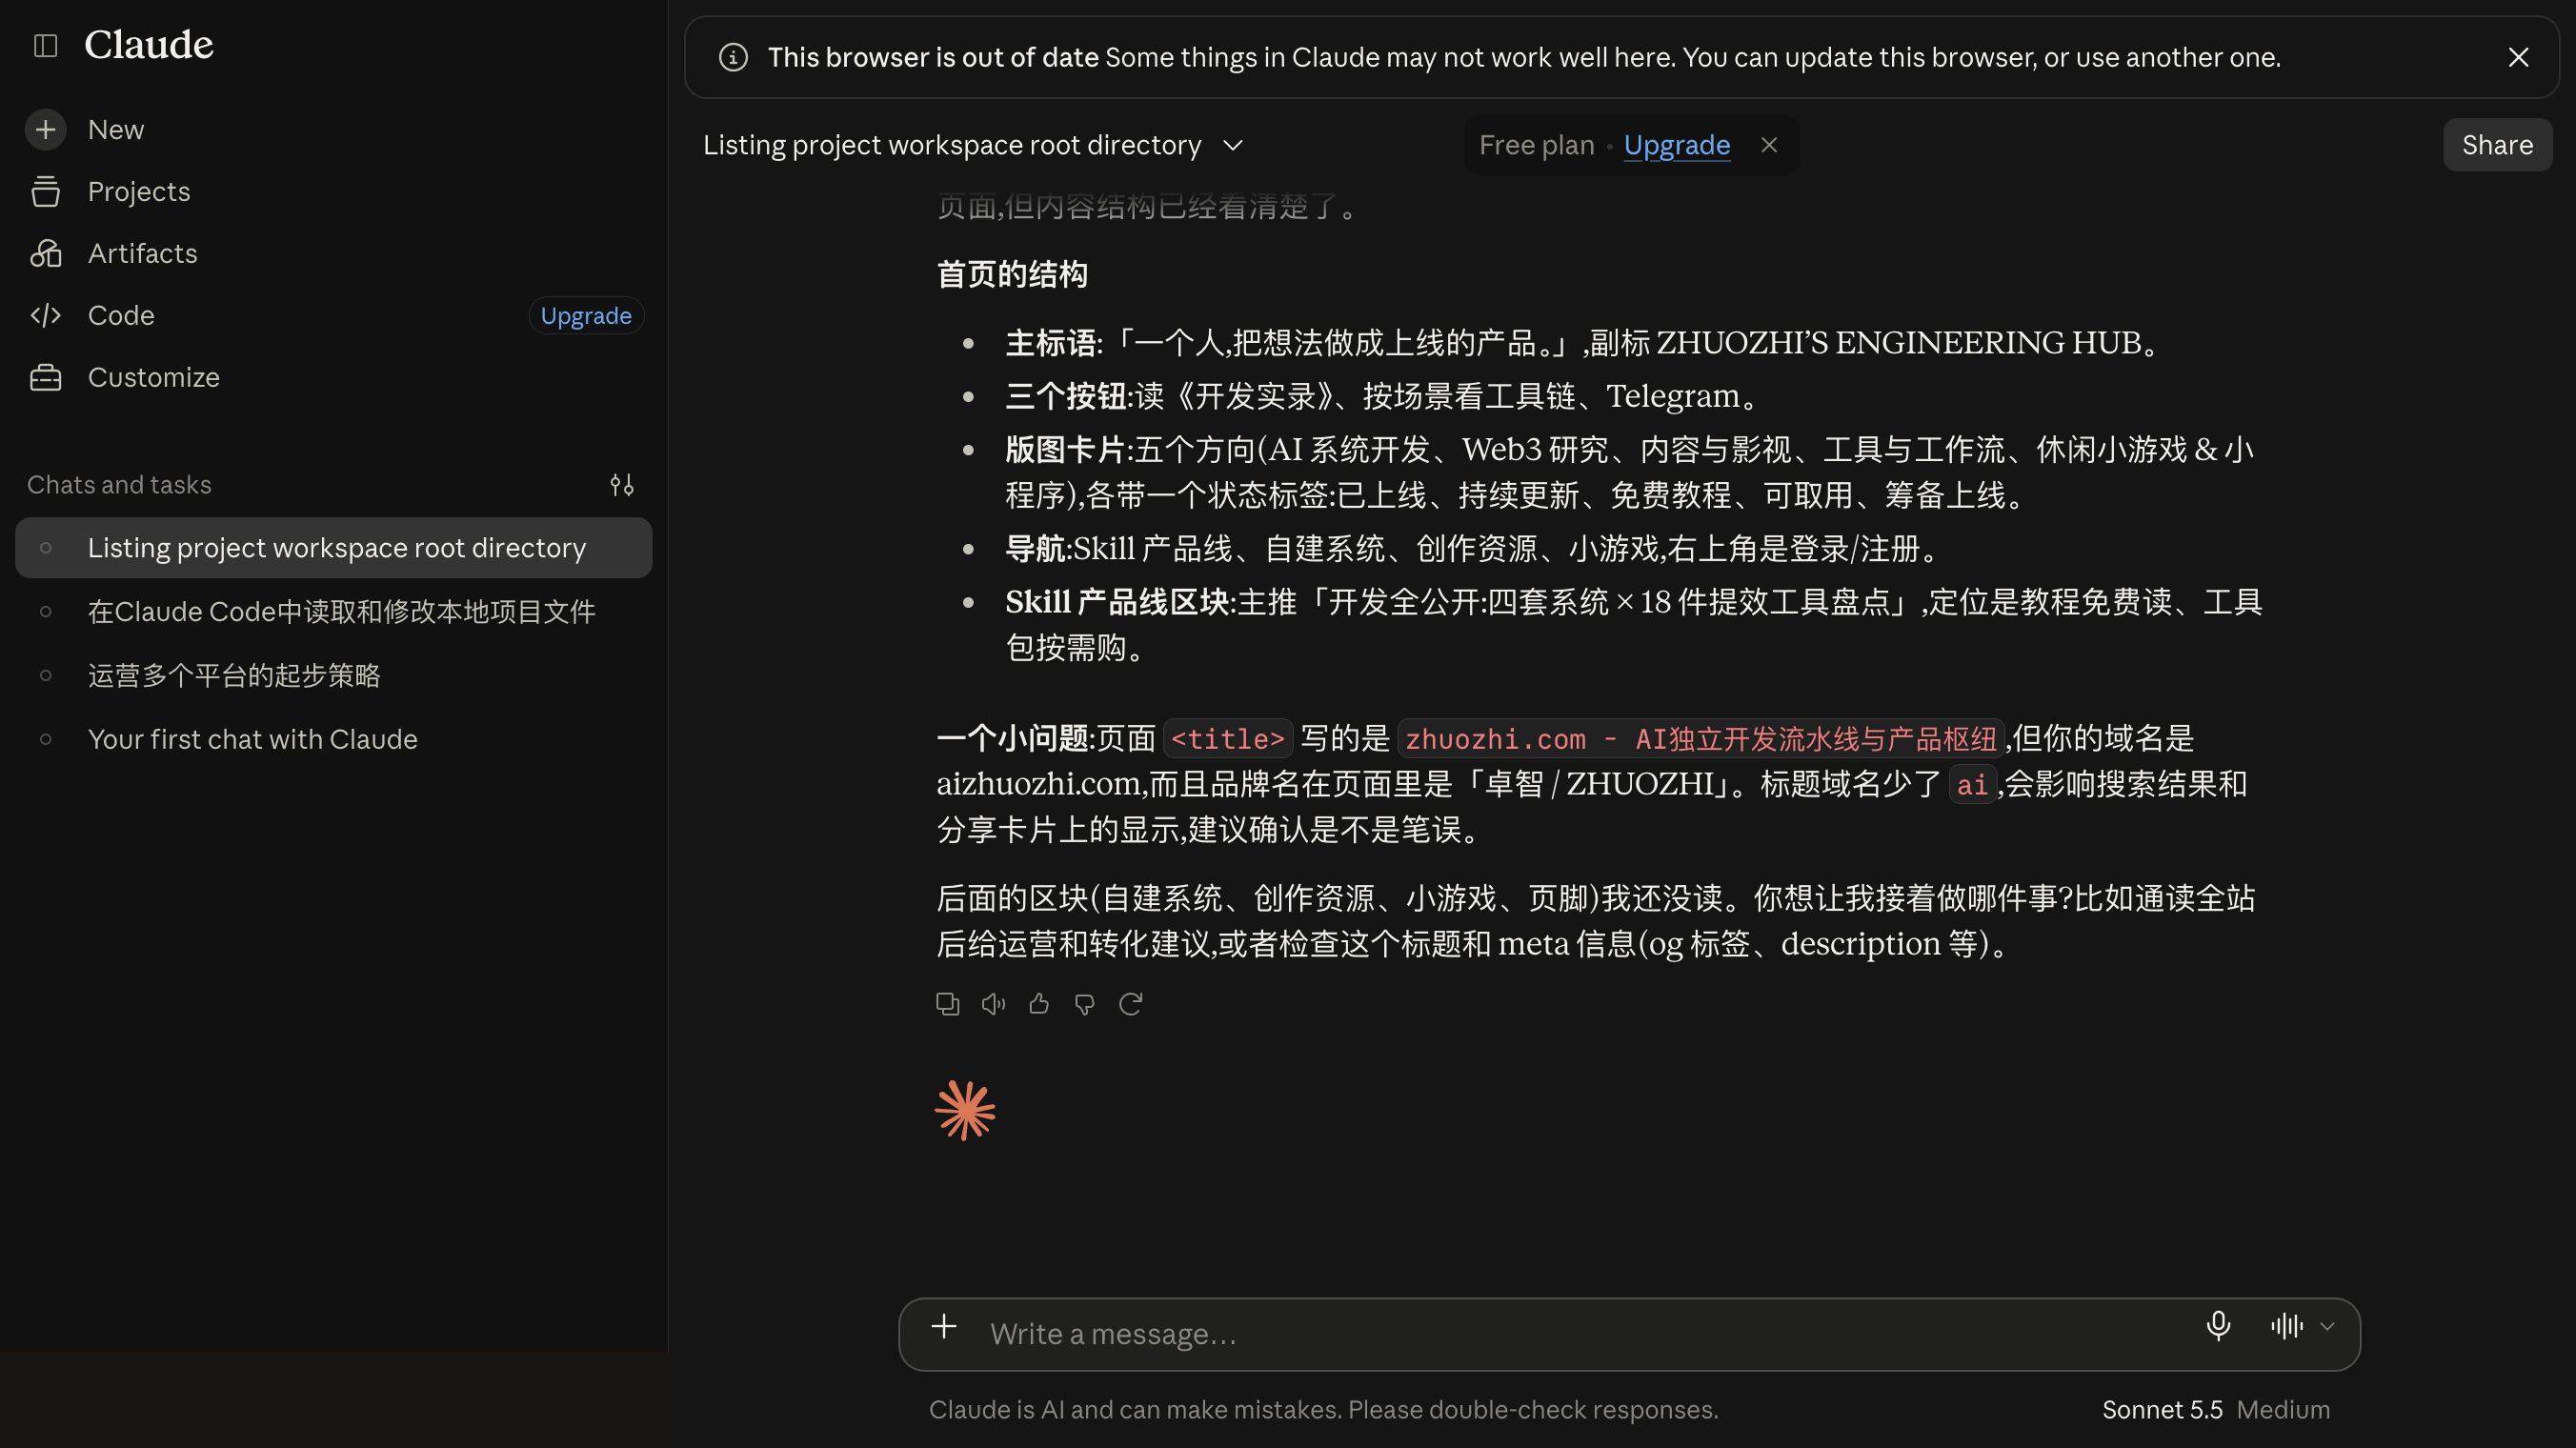
搭完之后的效果:在 claude.ai 网页聊天里对 Claude 说「列出项目根目录」,它调用 list_dir 工具,几秒后返回的是你电脑上真实的文件列表;说「打开 README 帮我改掉过期的一段」,它先 read_file 再 edit_file,文件真的被改了——整个过程你本地没有安装任何 Claude 客户端。
我们已完整实测:连接器识别出 8 个工具——文件五件套(列目录/读/搜索/写/编辑)+ 记忆三件套(记忆检索 / 读取记忆 / 写入记忆,接的是自建记忆库)。聊天中真实返回本机目录、读写均通;免费版 claude.ai 就能用(限 1 个自定义连接器),Pro/Max 更宽裕。
二、免费用不完:整套方案
先说本文最核心的一层:这套方案不仅是"能用",它还解决了"用得起"——可以做到零订阅费。逻辑链几乎是白送的:
- 免费版本身够写代码:claude.ai 免费版默认就能用 Sonnet 系列(实测 Sonnet 5.5 Medium),日常写代码、改项目、读代码都够。免费档有周期性额度,额度内正常用;
- 额度是"账号级"的,而你的环境是"资产级"的:本地目录(桥)和长期记忆(记忆库)都跑在你自己的设备/服务器上,跟 claude.ai 账号无关;
- 所以换账号 ≈ 零成本:一个账号额度用尽 → 用教程一的邮箱方案注册一个新号 → 在专属窗口里把连接器重加一次(1 分钟)→ 继续干活。文件还在、记忆还在、习惯还在——换掉的只是"登录的壳"。
新账号 60 秒接入清单(这就是"换壳"的全部动作):
- ① 按教程一的环境纪律注册新号(专属窗口 + 干净出口,全流程不换环境);
- ② Customize → Connectors → Add → 粘贴连接器 URL → No sign-in → Add → Connect;
- ③ 聊天里勾选连接器,说一句「列出项目根目录」「用 memory_search 查一下上次的方案」——文件和记忆当场全部就位。
成本对照:订阅 Pro 约 $20/月 vs 本方案订阅费 $0(基础设施就是你教程一已有的干净出口环境)。两个诚实的提醒:多账号是否符合平台规则、长期是否稳定,请自行判断(平台规则以官方为准,本文不承诺);但「环境自持」这件事在任何账号体系下都成立——它甚至能反向保护你:教程一里"被 on hold 后重建"流程能快,靠的正是这套自持资产。
三、为什么需要这座桥
我们之前的实测结论:网页端是信号面最小、最不容易出事的使用形态,能不装 CLI 就不装。但网页端有个天然短板——摸不到你本地的文件,想做项目开发就只能回头装 Claude Code。
这座桥把两头接上:使用形态保持在网页端(干净),能力延伸到本地目录(能干活)。适合的人:
- 有 claude.ai 账号、想把「像真人用网页」的纪律和「本地开发」的能力同时要的人;
- 被 on hold 过一次、对本地客户端有心理阴影、但还需要 Claude 写代码的人;
- 单纯好奇 MCP 连接器怎么玩的开发者——这也是个极好的入门项目。
四、原理:一张图看懂
三个关键认知,先立住:
- claude.ai 的连接器是「服务器到服务器」:是 Anthropic 的服务器来连你的隧道,不是你的浏览器。所以你本地的梯子、IP 与账号风险判定无关——账号侧安全只取决于你开 claude.ai 的那个浏览器环境;
- Cloudflare Tunnel 免服务器:cloudflared 从你电脑向 Cloudflare 边缘发起出站连接(通常直连即可),不需要公网 IP、不开端口、不用买服务器;
- 入口即钥匙:MCP 端点藏在一个 64 位随机路径后面——不知道路径的公网请求一律 404。这个设计让我们不需要在 claude.ai 里配任何 OAuth。
五、你要准备什么
- 一台日常电脑(Mac/Linux;Windows 建议 WSL2)+ Python 3.10+;
- 一个 Cloudflare 账号(免费计划即可),最好有一个托管在 CF 的域名——固定入口用;没有域名也能用临时隧道先跑通(地址会变,适合试验);
- claude.ai 账号(免费版可用,限 1 个自定义连接器)。
六、十分钟搭一遍
1)跑起本地 MCP 服务
# 安装依赖(uv 最省事;没有 uv 用 python3 -m venv + pip 等价)
brew install cloudflared
uv venv .venv && uv pip install --python .venv/bin/python mcp uvicorn

# 配置:入口钥匙现场生成
echo "export PROJECT_ROOT='/path/to/your/project'" > env.sh
echo "export URL_SECRET='$(openssl rand -hex 32)'" >> env.sh

# 跑起来(工具包里的 server.py + run.sh)
./run.sh
# 输出 Serving ... on 127.0.0.1:8788 即成功
2)本地自测(这步别跳)
source ./env.sh
curl -s -X POST http://127.0.0.1:8788/$URL_SECRET/mcp \
  -H 'Content-Type: application/json' \
  -H 'Accept: application/json, text/event-stream' \
  -d '{"jsonrpc":"2.0","id":1,"method":"initialize","params":{"protocolVersion":"2025-03-26","capabilities":{},"clientInfo":{"name":"curl","version":"0"}}}'

# 期望返回(实测原始输出):
# event: message
# data: {"jsonrpc":"2.0","id":1,"result":{...,"serverInfo":{"name":"workspace-files",...}}}
看到 serverInfo 就说明协议握手通了。注意命令里 URL 用的是未展开的环境变量——你的钥匙别出现在任何终端回显/截图里。
3)建 Cloudflare Tunnel
cloudflared tunnel login                      # 浏览器点一次授权(偶发拉证书失败,重发一次即好)
cloudflared tunnel create claude-bridge       # 得到隧道 ID
cloudflared tunnel route dns claude-bridge bridge.你的域名.com
cloudflared tunnel run claude-bridge          # 看到多条 Registered tunnel connection 即成
把第 2 步的 curl 地址换成 https://bridge.你的域名.com/$URL_SECRET/mcp 再测一遍,同样返回 serverInfo,公网链路即通。
4)常驻
服务与隧道各装一个 LaunchAgent(Mac)或 systemd 单元(Linux),KeepAlive + 开机自启。工具包里带了现成模板。
七、在 claude.ai 里添加连接器
- claude.ai → Customize → Connectors → 右上 Add → Add custom connector;
- Name 随意(比如 workspace);URL 填
https://bridge.你的域名.com/<你的随机码>/mcp——注意 /mcp 后缀必须带; - Authentication 选 No sign-in:claude.ai 会现场探测你的服务端,通过后标 Detected(实测本桥秒过;它给的提示也很直白——"没有登录方式时,任何拿到服务器 URL 的人都能用这个连接器",这正是我们用 256 位随机路径当钥匙的原因);
- Continue → Add → 连接器页点 Connect;
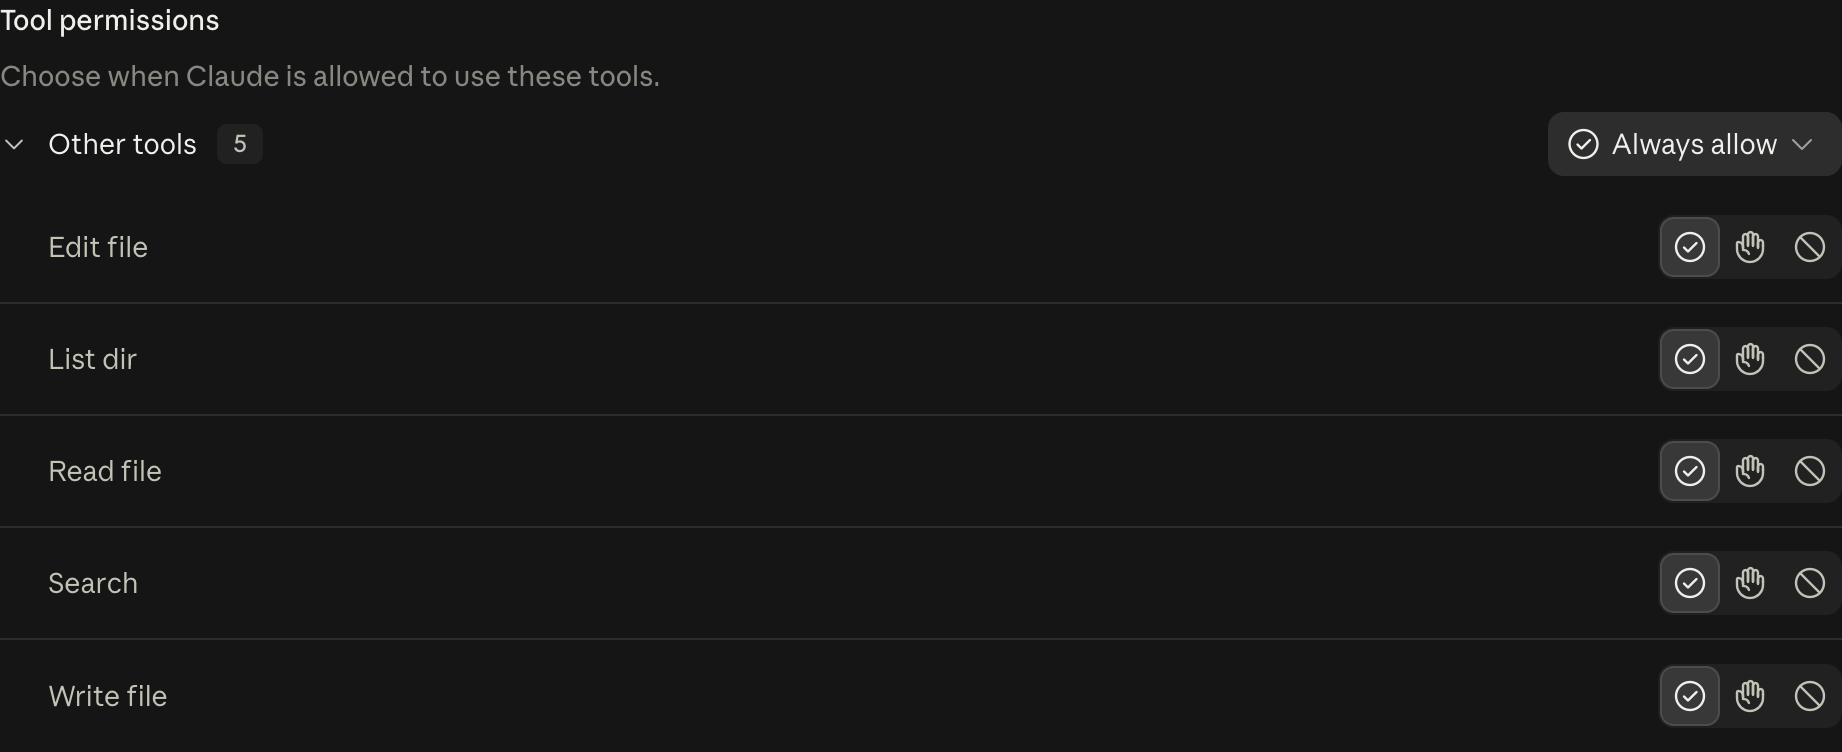
- 确认工具列表出现 8 个:List dir / Read file / Search / Write file / Edit file + Memory search / Memory read / Memory write(每个可单独设 Always allow / Needs approval / Blocked);若只见 5 个,说明连接器是加在记忆工具上线之前的——Disconnect 再 Connect 一次即可刷新;
- 聊天输入框 → Add files, connectors, and more → Connectors → 勾选你的连接器 → 说「列出项目根目录」实测。
- 连接器的对话框没有自定义 Header 选项(认证只有 OAuth 三选一 + No sign-in)——所以「URL 里带长随机码」不是偷懒,是当前 UI 下唯一能自定义的凭证载体;
- 添加入口新版在 Customize 里,不在 Settings(界面还会变,认准关键词 Connector 就行)。
八、安全模型:五道闸
- 入口即钥匙:256 位随机路径,公网盲扫全 404。钥匙(URL)别截图、别发聊天、别在浏览器地址栏打开;泄漏了换一个重加连接器,一分钟的事;
- 范围钉死:只暴露你指定的那一个项目目录,
../逃逸和软链逃逸在服务端被拒; - 密钥屏蔽:
.env*、*.pem、*.key、id_rsa、rclone.conf这类文件的读/写/搜索全部屏蔽; - 无命令执行:工具只有文件五件套 + 记忆三件套(记忆工具内部只调固定的检索/读写指令),永远不会有终端能力——就算网页端被注入恶意内容,最坏也是「改文件」,而项目在 git 里就可回滚;
- 默认只读:写/编两个工具要显式开(ALLOW_WRITE=1),不写代码的时段保持只读,泄漏爆炸半径从「篡改」降到「泄露」。
升级款(可选):第二道锁与三件加固
五道闸的前提是「URL 不泄漏」。2026-10-12 我给自己的桥补了一层升级款——防的就是 URL 泄漏这个低概率事件本身,全部可选:
- OAuth 第二道锁:连接器改用 Sign in with OAuth——claude.ai 首次连接时弹出登录页,要输入一个只有你知道的口令才能签发令牌;MCP 端点此后强制校验 Bearer 令牌。效果:就算 URL 被截图/进了聊天记录/从账号侧泄露,没有口令也进不来。口令连错 10 次锁 15 分钟;令牌 HMAC 签名、服务重启不失效;「全量吊销」= 换一个签名密钥重启,一条命令的事;
- 全量审计:每次工具调用(参数脱敏)、每次 MCP 请求、每次登录成败都写
audit.log——谁在什么时候动了哪个文件,一条不落; - 写前备份(可选,默认关):write_file / edit_file 动手前先把原文件备份到桥目录(14 天轮转)。项目在 git 里管得好就用不上;目录不在 git 里、或常有未提交改动怕被覆写,env 里
BRIDGE_BACKUP=1一行打开。
怎么选:个人日常用、电脑用完就合盖,五道闸够了;桥要长期 7×24 挂着、或多账号共用、或心里不踏实,上升级款。实现不神秘——MCP 官方 SDK(mcp 2.x)自带整套 OAuth 端点(授权码 + PKCE + 客户端注册),我约 200 行接上,claude.ai 连接器对话框选「Sign in now」即可对接,实测全流程 3 分钟。
九、实测与已知边界
| 项 | 实测结果 |
|---|---|
| 连接器添加(Free 号) | 成功;No sign-in 自动探测通过 |
| 工具发现 | 8/8(文件五件套 + 记忆三件套) |
| 聊天调用 list_dir | 返回本机真实目录(41 项全对) |
| 错误路径访问 | 404(公网实测) |
| 升级款 · OAuth 第二道锁 | 实测通过:无令牌 401、错口令拒绝、令牌可刷新、claude.ai 全流程 Connect + 聊天调用正常(审计日志逐条对应) |
| Mac 睡眠 | 隧道断、连接器报连不上;唤醒自恢复 |
| 免费版限制 | 自定义连接器限 1 个(删旧加新即可) |
| 能力边界 | 文件级读写/搜索/编辑;无终端、无 git 操作、无运行测试——重度工程走 第十节升级路线(Zed + 官方 SDK) |
文中界面截图均为实测原样(敏感信息已遮蔽);架构图为自绘。
十、升级路线:Zed + 官方 SDK——本地能力全开的形态
前面九节讲的是「网页端 + 桥」:形态干净、上手快、免费版可用,但有一个天花板——桥只有 8 个工具,到不了终端:不能跑命令、不能 git、不能跑构建和测试,重活干到一半还是得回头找官方客户端。
这一节给"不想装官方桌面端、又需要完整本地能力"的人一条升级路线:Zed + 官方 Agent SDK(ACP 协议)。已完整配好并实测,结论先给:能力=完整本地开发,行为=全程可审计,换号=1 分钟。
10.1 它是什么,为什么稳
Zed 是开源代码编辑器(实测版本 2026-10:Zed 1.24.2);它内置的 Claude Agent 用的不是野路子协议,而是 Anthropic 官方发布、公开发行的 Agent SDK(@anthropic-ai/claude-agent-sdk)——和官方 Claude Code 同一个引擎内核。连接层走 ACP(Agent Client Protocol)——注册表里 claude-acp 插件的署名就是 Anthropic + Zed + JetBrains 三方,属于官方给开发者准备的标准集成路径。
所以它的"稳"来自三点:官方的引擎(官方怎么更新它就怎么更新,能力零差异)、官方的登录(OAuth 走官方,令牌存进 macOS 钥匙串)、官方的协议(受官方支持的标准形态,不是需要提心吊胆的破解方案)。
10.2 和官方客户端的关系:不是绕开官方,是看清每一步
要说清楚:这条路线依然用官方的账号、官方的能力,差异只在客户端这一层——
- 官方桌面端 / 官方 CLI 是封装发布的黑盒:它内部有哪些检测、上报什么遥测,你无法从外部逐条审查;
- ACP 路线是开源客户端 + 公开 SDK:进程行为、网络连接都能一条条验证。本方案实测到进程级——引擎每条连接都走了你指定的固定出口,梯子一停它就不发任何请求(fail-closed)。
对自己的账号来说,行为可预测、可审计本身就是最实际的稳:你清楚知道它每一步在做什么、数据去了哪里,而不是把信任交给一个审查不了的黑盒。
10.3 和网页端桥的对比
| 网页端 + 桥 | Zed + ACP | |
|---|---|---|
| 本地能力 | 8 个工具:文件五件套 + 记忆三件套 | 全量:文件、终端命令、git、构建/测试、MCP、子智能体 |
| 使用形态 | 聊天(信号面最小) | 编辑器内开发(接近 IDE 体验) |
| 记忆 | 记忆三件套(检索/读/写) | 同一套记忆库,插件自动召回 + 每轮自动沉淀 |
| 换号 | 重加连接器(1 分钟) | claude auth logout 再登录新号(1 分钟) |
| 额度 | 免费版可用(限 1 个自定义连接器) | 随官方账号本身(订阅/额度按官方规则) |
| 适合 | 轻量日常、形态最干净 | 重度工程、要跑命令和测试 |
两款不是替代关系,是两条腿:日常轻活走网页端(形态最干净),重活开 Zed(能力全开)——本地目录、记忆库、账号纪律,两条路共用同一套基础设施。
10.4 安全与梯子设置(实测配置)
下面的出口锁定需要你本机已有梯子——本站不提供梯子,需要的请自行解决。
- 登录与换号:官方 OAuth,登录令牌存 macOS 钥匙串(不落明文文件);换号 =
claude auth logout→claude auth login,全程官方流程; - 出口锁定:Zed 设置里
proxy指向本机梯子(127.0.0.1:7890),Claude 引擎的HTTP_PROXY / HTTPS_PROXY同时走这一出口——进程级实测:引擎每条连接都走固定出口,梯子停 = 请求不发(fail-closed,杜绝直连泄露真实 IP); - 账号域隔离:claude.ai / api.anthropic.com 这类账号域永远走固定干净出口,不和普通浏览流量混路。
10.5 提速:两个"分流不减安全"的小改造
固定出口带宽有限(这是干净 IP 的代价),实测把"与账号无关的大流量"分流后,体感明显变好:
- 开发/下载分流:GitHub、编辑器自身更新这类完全不涉及账号的流量,改走高带宽线路——实测 GitHub 下载 0.31MB/s → 1.37MB/s(4 倍+),且不再挤占账号出口的带宽;账号域一个不动,继续走固定出口;
- QUIC 防泄露:浏览器和部分应用的 QUIC(UDP 443)流量有绕过梯子、从真实宽带直出的风险(实践中真实出现过:网页 trace 显示了真实城市 IP)。把 UDP 443/80 的直出路径拦掉、强制降级走 TCP 梯子链路后,网页 trace 实测恢复为固定出口 IP。
10.6 什么时候选哪条
- 轻量读写文件、形态越干净越好 → 网页端 + 桥(第一~九节);
- 需要终端、git、构建测试、多文件重构 → Zed + ACP(本节);
- 两条都想要 → 都配,共用同一套本地目录、记忆库与出口纪律,切换零成本。
十一、系列预告
- 第二篇 · 记忆库:自持记忆库(OpenViking)怎么搭、怎么让网页端 Claude"记住"你的全部项目经验,以及给网关加真认证(令牌+白名单)的做法;
- 第三篇 · 形态升级:把桥从「日常电脑」搬到常驻小机器上,7×24 在线 + 云电脑/手机接入(外网沙箱经 Cloudflare 隧道直连记忆库的完整实战);
- 第四篇 · 工作流:网页端 + 桥 + Zed 三条形态的分工工作流:轻活走网页、重活开 Zed,让 Claude 按文件清单改代码、跑测试、交验收——本地目录与记忆库全程共用。
十二、关于本文与工具包
本文方法免费公开,照做即可;要省事的有两档:
- 工具包 $19(claude-web-bridge-toolkit,联系我获取):实测版脚本 + 配置模板 + 常驻安装脚本 + 本手册完整版 + TG 售后;
- 远程部署 $99(claude-web-bridge-deploy,联系我预约):你只在 claude.ai 点几下,其余我远程搭完并现场验收。
相关阅读:防封升级版:从被封到重建 · 订阅开通指南。Cloudflare 免费计划即可,无需付费;本工具与 Anthropic 无关,连接器功能以 claude.ai 当前界面为准。
联系:客服 QQ 2621444067
远程部署 $99:一次会话搭完验收;工具包 $19 自己照手册装。Mac / Linux 均可。